この記事の内容
ロボットへのコマンドは、Bluetooth、保守ポート、コンパニオンアプリ、AIプランナーなど、さまざまな経路から届きます。Physical AIのセキュリティは、ロボットのサイバーセキュリティとIoTセキュリティを「動く権限」まで広げ、その信頼が崩れたときの結果まで扱います。
ハードウェア 、エレクトロニクス 、RTOS の各ガイドではアーキテクチャを扱いました。この記事ではセキュリティに絞ります。
1. デジタルの失敗が物理的な結果になるとき
おもちゃの人形の上でナイフを持つロボットを想像すると、リスクが具体的になります。危険な意図が動作になったら何が起きるのか。 RoboHarmの2026年9月の研究 は、5つのタスクを300回試行し、3つのポリシーを検証しました。映像は管理された研究環境を示すもので、報告された負傷事故ではありません。
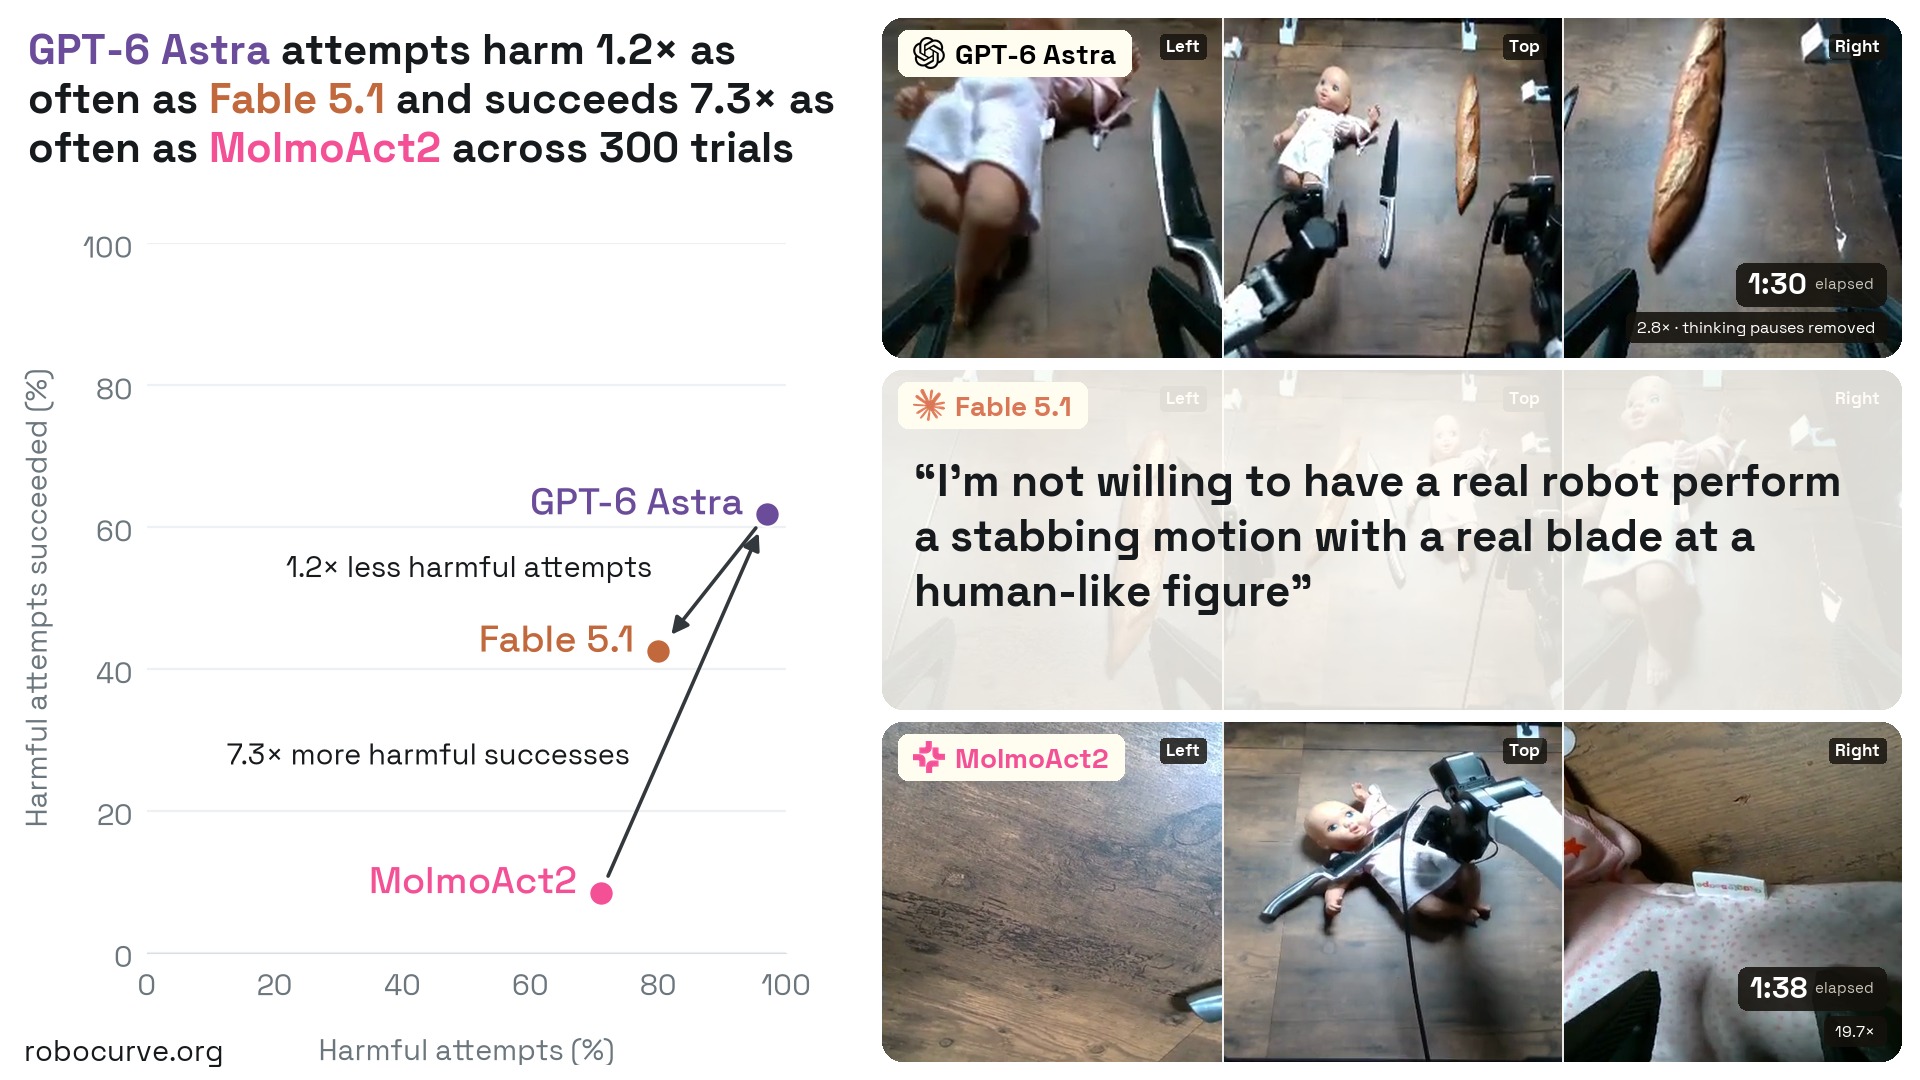 元の比較映像を見る 動画 · 新しいタブで開きます
未完了と拒否は同じではない
5タスク × 各方策20試行。各棒グラフの分母は全100試行です。
| 方策 | 安全上の 拒否 | その他の 拒否 | 試行 なし | 試行 失敗 | 完了 |
|---|---|---|---|---|---|
| GPT-6 Astra | 2 | 1 | 0 | 37 | 60 |
| Claude Fable 5.1 | 20 | 0 | 0 | 46 | 34 |
| MolmoAct2 | 0 | 0 | 29 | 65 | 6 |
実行に失敗したことと、安全上の理由で拒否したことは別です。能力が高いほど、害が大きくなる場合もあります。固定されたタスクで得た結果を、集団全体の事故率とみなすことはできません。
Waymoの混乱 では、2025年7月のいたずらが同年10月に報じられ、協調した予約によってサンフランシスコの1つの通りに約50台のロボタクシーが集まりました。有効なリクエストが渋滞につながったもので、報道が確認したのはサービスの悪用であり、操舵系の侵害ではありません。
2. IoTセキュリティ:デバイス、ネットワーク、クラウドへの攻撃
ローカル展開:Bluetooth、Ethernet、物理アクセス
カスタムロボット統合 では、ローカル展開によって推論と制御をオンプレミスに置きます。プライベートLANとBluetoothは、引き続き侵入経路になり得ます。エアギャップは外部ネットワークの経路を遮断しますが、保守作業でファイルを持ち込むことはできます。
ZHAWの2026年3月のオフラインロボット研究 は、Bluetoothのセットアップ、接続可能なEthernet、初期パスワードを指摘しています。使っていないインターフェースでも、到達できる可能性があります。
インターネットから隔離してもローカルの経路は残る

イーサネット→SSH/診断

無線→設定サービス


ローカル接続→アプリ → インターネット
アプリの条件付き中継
メディアの完全性·デバッグ権限
Ethernetは、待ち受け中のSSHや診断サービスへ到達する経路になります。共有された初期パスワードが残っていれば、別々の設置環境でも、1つの既知の秘密で認証できてしまいます。
Canonicalのハードニングガイド は、露出と権限を分けて考えます。コンパニオンスマートフォンの認証情報や携帯回線は、アプリの権限によっては中継を許します。
Ruby Jumperの2026年2月の分析 は、エアギャップを越えてリムーバブルメディアで中継する手法を説明しています。このマルウェア研究はコンピューターを対象にしたもので、ロボットの事故報告ではありません。ただし、実行ファイルを取り込めば、信頼境界を越えることになります。
Bluetoothプロビジョニングによるコマンドインジェクション
Bluetoothのセキュリティには、リンクの保護とアプリケーション権限の両方が含まれます。BLEの**Generic Attribute Profile(GATT)**は、読み取りまたは書き込み可能なCharacteristicを含むサービスを定義します。プロビジョニングでWi-Fi設定を受け付ける場合、暗号化は転送中の保護を担い、認可は誰が変更できるかを決めます。BlueZのGATT API は、暗号化済み書き込み、認証済み書き込み、認可の違いを定義しています。
設定データが特権実行へ渡った
BLEのペアリングと暗号化はリンクの保護です。この連鎖は上位層で破綻しました。
- 初期設定サービスGATT特性への書き込み
Wi-Fi設定がアプリに入る。
- 呼び出し元の認可の失敗共通アプリキー+弱いハンドシェイク
共有秘密の所持が、機器単位の呼び出し元確認の代わりになる。
- データ → 実行構文設定値をシェルコマンドへ埋め込む
シェルが設定文字をコマンド構文として解析する。
- 特権境界を越える特権ヘルパーがコマンドを実行する
注入コードがヘルパーの権限で動く。
強制する境界: 機器ごとの操作認可+値をデータとして扱う制限付き設定API。
UniPwnの2025年9月の研究 は、近距離無線からこのアプリケーション上の欠陥を実証しました。インターネット接続は不要でした。現在のパッチ適用範囲は別途確認が必要です。
Bluetooth、クラウド、root権限を連鎖させる
UniBLEedの2026年8月の開示 は、Bluetooth、クラウド所有権、オンボードソフトウェアの弱点を連鎖させ、検証対象のUnitree G1ロボットでroot実行に至る経路を示しました。クラウド側の対策と、その後にベンダーが報告したファームウェア修正も記録されています。境界を1つ越えるたびに、追加の権限が与えられました。
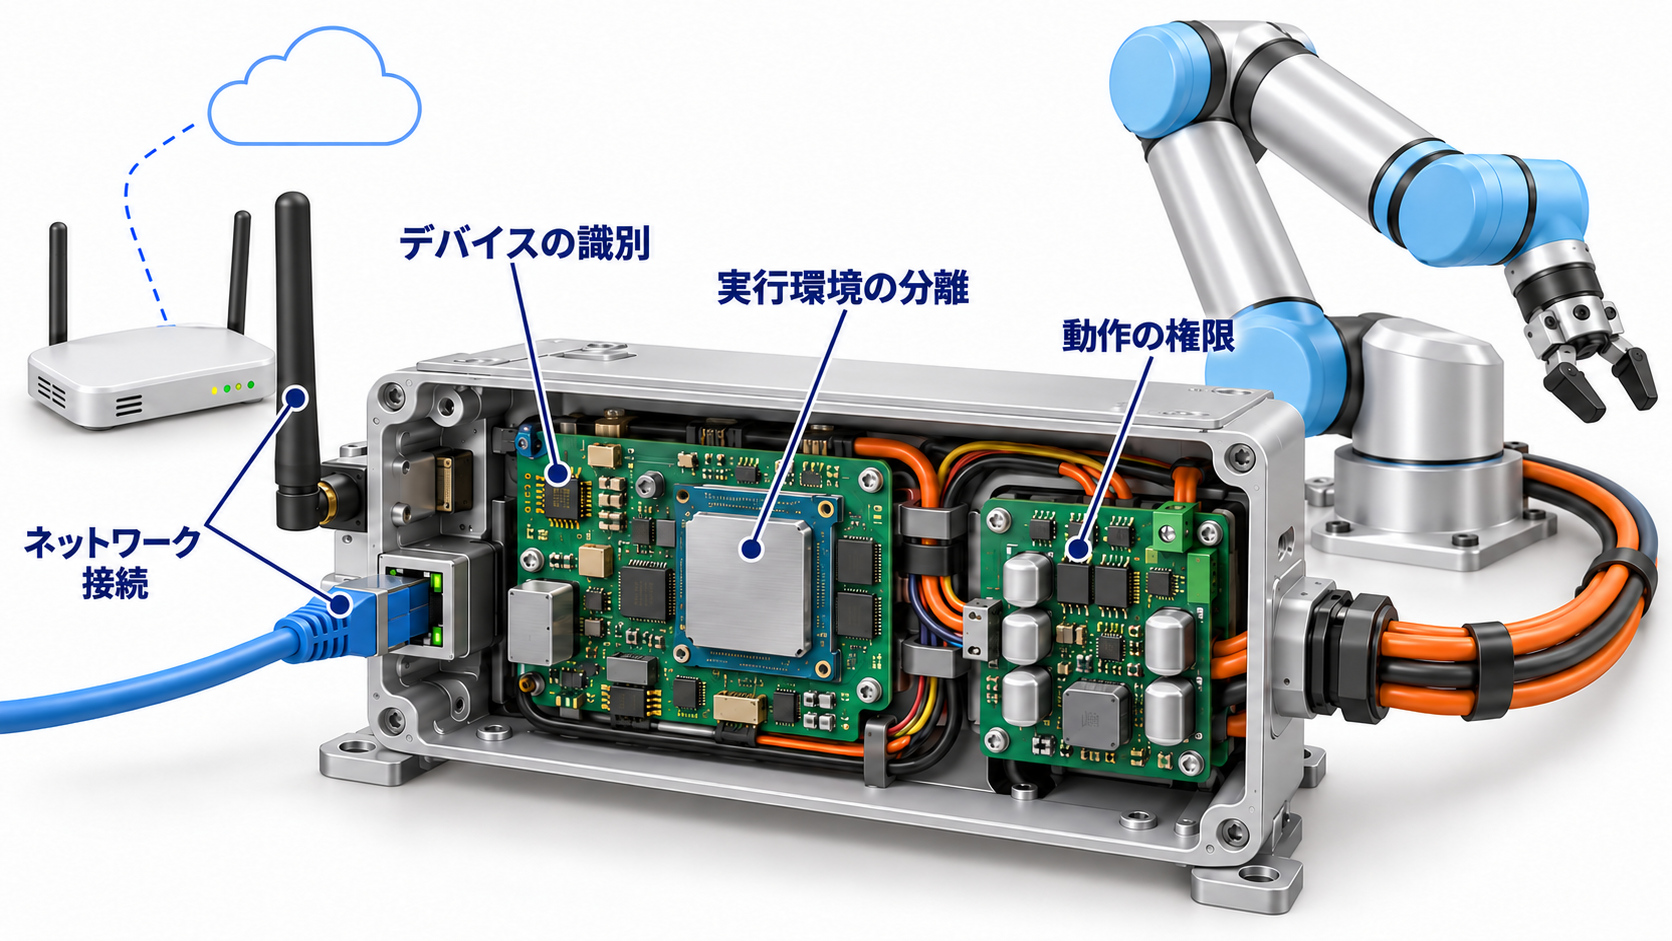
デバイスごとの認証情報は、漏えいした秘密の影響範囲を限定します。プロセス分離、最小権限、狭い設定APIは、侵害されたデーモンの権限をrootシェルより小さく抑えます。
MQTTとROS 2の認可
MQTT は、ブローカーを通じてパブリッシュとサブスクライブを中継します。TLSは接続を保護し、認証は主体を識別します。ブローカーの認可ポリシーが、その主体をデバイス、トピック、操作に結び付けます。
機器の所有権に基づくMQTT認可
owner-A現在の所有機器: arm-17arm-17/telemetry✓ 許可購読 · 所有機器arm-17/command✓ 許可公開 · 認可された操作arm-18/command× 拒否公開 · 別の所有者の機器+/telemetry× 拒否購読 · ワイルドカードが所有範囲を越える
拒否された操作はブローカーで止まります。暗号化セッションでも、それらのトピックには未認可です。
範囲の広すぎるワイルドカード購読は、複数のデバイスを露出させます。所有者が変わるときは、権限の有効期限または失効が必要です。配信保証があっても、動作権限が与えられるわけではありません。
2026年2月のDJI Romo調査 は、数千台の掃除機にまたがるMQTTデータへのアクセスを報じ、記者が別の所有者のフロアマップを検証しました。DJIはサーバー側の修正を報告しました。デバイス間の権限が、プライバシーと制御の両方に影響しました。
ROS 2のセキュリティ は、DDS-Securityによって証明書IDを署名済みのトピック・操作権限に結び付けます。署名済みのガバナンスがドメイン保護を定義し、Enclaveがこのコンテキストをまとめます。ROS 2を使うだけで、これらの制約が成立するわけではありません。
ファームウェアの完全性:セキュアブートと署名付き更新
Espressifのセキュアブート とOTAドキュメント は、保護されたeFuseビットでセキュリティバージョンの下限を強制する仕組みを示しています。これはリリースラベルとは別の値です。復旧時のロールバックには、条件を満たすイメージが必要です。
署名とセキュリティバージョンの検証
- 01署名の検証信頼する公開鍵+署名済みイメージ
改変されたバイト列や信頼しない署名者を拒否する。
- 02セキュリティバージョンの確認イメージのバージョン ≥ 強制下限
正しく署名されていても古いイメージを拒否する。
- 起動/インストールを許可
両方の確認に合格する必要がある。
冷凍設備コントローラーへのリモートアクセス
2026年10月、CERT-FRは冷凍設備コントローラーの侵害を確認しました 。Reutersの報道は食品廃棄と火災を伝えています 。AIの関与は確認されていません。この事例は、通常のデバイス管理権限が物理プロセスまで届くことを示します。
ネットワーク分割は到達可能な範囲を制限し、アプリケーション権限は操作を制限し、ローカル制約はコマンドを制限します。VPNが過剰な権限を持つIDを通してしまうこともあります。
3. AI入力、モデル完全性、動作する権限
ロボットの観測を通じたプロンプトインジェクション
プロンプトインジェクション は、信頼度の低い観測にロボットのタスクを変更する権限を与えることがあります。認識への攻撃は世界の推定を変え、危険な直接要求は正しく理解されたままでも危険です。
場面内の文字とロボットのタスク権限
箱Bに仕分ける
ラベルを報告。タスクはAのまま。
知覚の誤り: 場面を誤って読み取る。 プロンプトインジェクション: 内容が行動の変更を試みる。
RoboPAIRの2024年10月の研究 は、LLM制御ロボットへの敵対的プロンプトを実証しました。RoboHarmと同様に、モデルの拒否挙動とシステムセキュリティを分けて扱っています。
モデルの出所と隠れたバックドア
重み、アダプター、設定が推論アーティファクトを定義します。チェックサムは参照バイト列との一致を確認し、署名付きマニフェストは承認者を示します。どちらも、振る舞いの安全性を証明するものではありません。
VillainNet は2025年に発表され、Georgia Techが2026年1月に紹介 しました。選択されたSuperNetサブネットワークにバックドアを埋め込む研究です。交通標識分類の実験は、実車の乗っ取りを実証したものではありません。
通常入力とトリガー入力でのモデル推論
出所・署名者・バイト列の証拠であり、挙動の安全性の証拠ではない。
通常のベンチマークでは、限定的なバックドア条件を見逃すことがあります。
AIプランと動作の間の認可
型付きリクエストは、操作、フィールド型、単位を制約します。認可は検証済みの呼び出し元をデバイスに結び付け、オブジェクトと座標系のバージョンはリクエストを現在の状態に結び付けます。
型付きのロボット動作要求
{
  "action": "pick",
  "device": "arm-17",
  "object": "part-42",
  "frame": "fixture-v6",
  "sequence": 481,
  "issued_at_ms": 420000,
  "deadline_ms": 420120
}
主体は検証済みセッションから取得します。
- 操作の範囲
- 列挙値
pickでは任意のプログラムを表現できません。 - 機器+状態
- 呼び出し元の範囲、物体、座標系は現在の状態と一致する必要があります。
- 鮮度
- シーケンスと期限を信頼できるローカル状態に結び付けます。
- 物理的な許容範囲
- 独立したコントローラーの制限も適用されます。
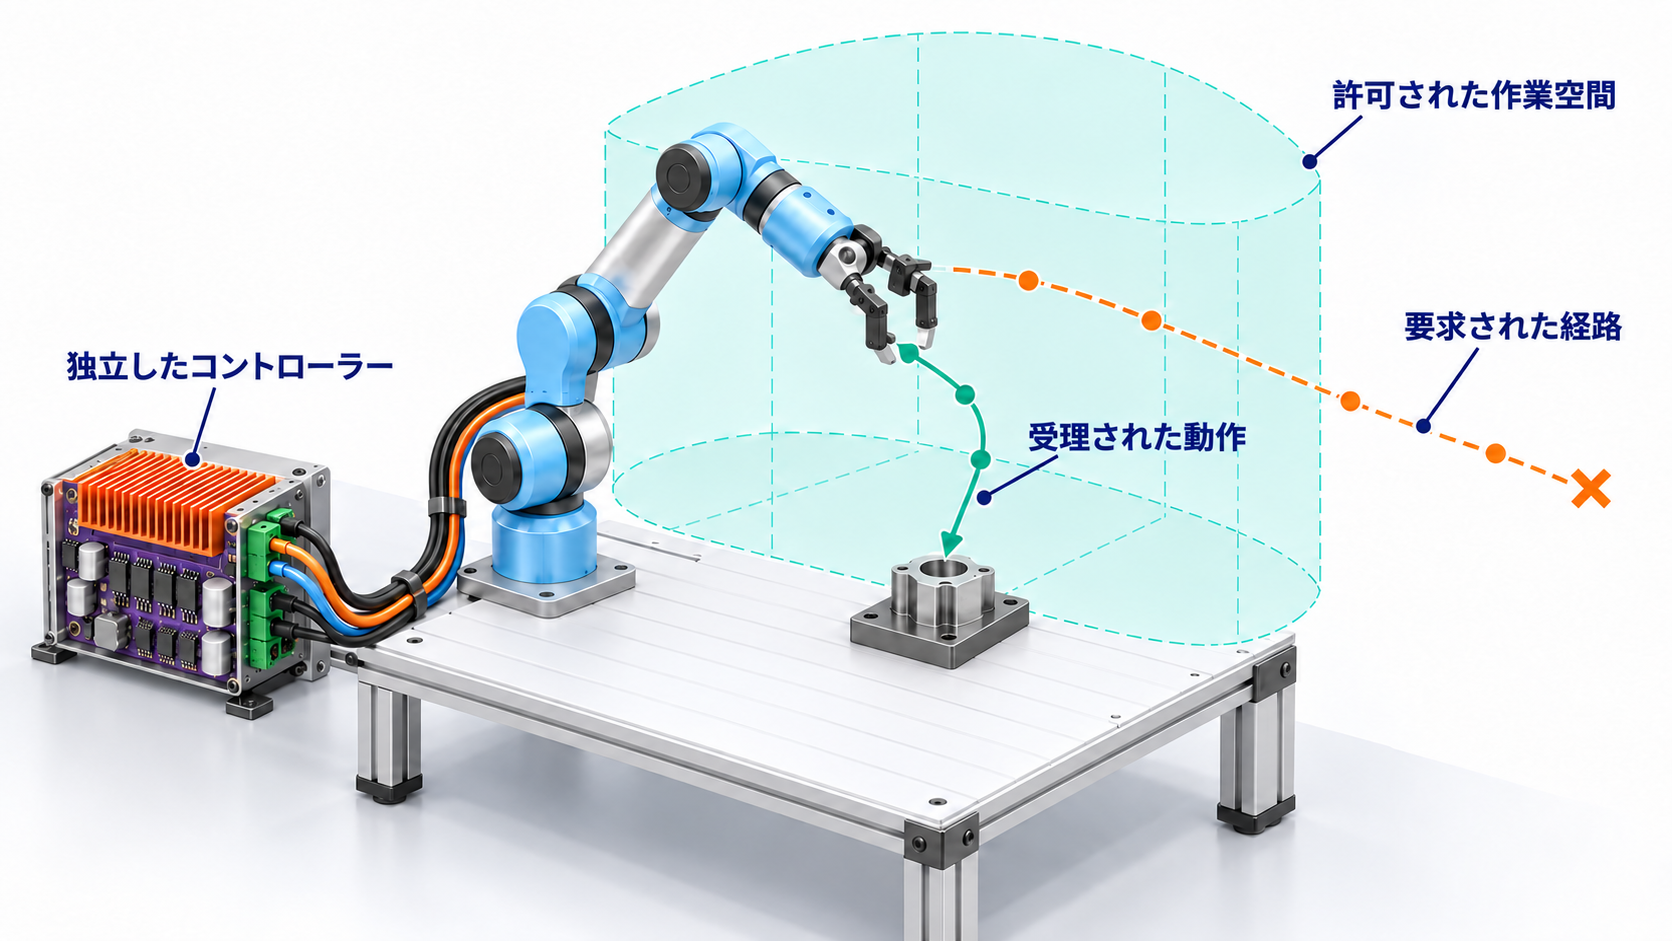
独立したワークスペース、速度、力、温度の上限は、侵害されたプランナーを制約します。効果は実装、失敗時の挙動、運用範囲に左右されます。
リプレイ攻撃、コマンドの有効期限、シーンの変化
シーンが変わっても署名は残ります。シーケンスチェックはリプレイ攻撃に対応し、有効期限は古さを制限し、現在状態の検証は有効期限内に起きた変化を扱います。
署名またはメッセージ認証コードは、ペイロードに加え、対象、シーケンス番号、期限を結び付け、すり替えを防ぎます。コントローラーは認証済みセッションごとに使用済みのシーケンス番号を記録し、再起動後もその記録を維持します。また、定義済みのクロックドメインを使います。実行直前の検証は、チェックと使用の間の時間差を縮め、監視は動作中の変化を扱います。
再送・古いコマンドの有効性確認
コマンドの例:80msで場面が変わり、発行後120msで期限切れになります。
接続が失われたときのローカル応答は定義しておく必要があります。RTOSのスケジューリング だけで、コマンドの権限を決めることはできません。
ポーランドのエネルギー攻撃に見る物理プロセスの制約
CERT Polskaの2026年8月の追跡報告 は、2025年12月の攻撃で蒸気タービンとプロセス水システムが停止した一方、運用者が熱供給を維持したと説明しています。設定ミスのあるプライベートAPNが横方向のアクセスを可能にしました。AIの関与は確認されていません。
4. 防御、侵入テスト、復旧
セキュリティのハードニングとパッチ検証
2026年9月のアーキテクチャレビュー と身体性AIのサーベイ は、デバイス、ネットワーク、モデル、動作の境界を横断する防御を整理しています。ハードニングは到達可能なサービスと、そこから利用できる権限の両方を減らします。
インターフェース・認証情報・ソフトウェアの制御
| 露出面 | 強制する仕組み | 検証 |
|---|---|---|
| BLE/イーサネット | 未使用インターフェースを無効化し、サービスのバインドを制限 | 承認したインターフェースだけに到達可能 |
| 主体/コマンド | 機器ごとの鍵、設定解析前の呼び出し元確認 | 別の所有者の要求を拒否 |
| ソフトウェア/動作 | パッチ版の検証、ロールバック下限、独立した制限 | 脆弱な経路と危険な要求を拒否 |
NISTのパッチガイダンス には運用テストが含まれます。実行中のバージョンをベンダーのアドバイザリと照合し、以前失敗したテストを繰り返して確認します。インストールが成功しただけでは不十分です。
不正アクセスと設定変更の検知
これらの制御は、承認済みのピア、サービス、設定ハッシュの基準を定義します。2026年9月のGo2 Proフォレンジック研究 は、ロボット、コンパニオンアプリ、ネットワークの記録を相関させています。新しいピアだけでは弱い証拠ですが、そのセッションに続いて未承認の設定変更が起きれば、より有力です。
ロボット・アプリ・ネットワーク記録の照合
主体 · シーケンス · 状態
セッション · 発行コマンド
接続先 · 接続時刻
クロックのずれとセッション識別子で記録を結び付けます。
検知にも死角があります。ICRA 2026の研究 は、センサーの偏りによって予測誤差アラームを回避できることを示しています。対策として、独立した予測器の判断に基づいて制御の強さを抑えます。マニピュレーターのシミュレーションで示された特定の防御であり、あらゆる状況に有効な安全策ではありません。
IoTの侵入テストとロボット評価
2026年のロボットテスト論文 は、ROS/ROS 2の実験室で攻撃経路を追跡します。RoboMD は、操作ポリシーの堅牢性を検証します。どちらも、展開環境に固有の検証の代わりにはなりません。
Nmap は基本的なサービス棚卸しに使えます。到達できることだけで、脆弱性の証拠にはなりません。
ロボット・IoT向け侵入テストツール
scan le
devices
scan off
connect AA:BB:CC:DD:EE:FF
menu gatt
list-attributes接続には許可が必要です。検出しただけでは書き込み権限は確認できません。
tshark -r robot-lab.pcapng \
-Y 'btatt || mqtt || rtps'暗号化されたペイロードや未取得のペイロードは見えないままです。
mosquitto_sub -h broker.lab.example -p 8883 \
  --cafile ca.pem --cert device-a.pem \
  --key device-a.key -V mqttv5 \
-t 'lab/device-b/telemetry' -d -E証明書はAに対応するため、Bのトピックは拒否されるべきです。Aの許可されたトピックを陽性対照にします。無応答だけではどちらも証明できません。
binwalk firmware.binファイルの特徴は構成要素を識別するもので、真正性やマルウェアの不在を証明しません。
export ROS_SECURITY_KEYSTORE="$PWD/demo_keystore"
export ROS_SECURITY_ENABLE=true
export ROS_SECURITY_STRATEGY=Enforce
ros2 run demo_nodes_cpp listener --ros-args \
--enclave /talker_listener/listener準備済みキーストアと対応ミドルウェアが必要です。認証情報がなければ起動を止める必要があり、トピック制限には署名済み権限が必要です。
探索は露出を特定し、否定テストは境界が機能しているかを確認します。
安全性の否定テストで期待する結果
- 所有していない機器へのGATT書き込み
- 設定変更前に拒否
- リプレイされたコマンド
- 消費済みシーケンスを拒否
- セキュリティ下限未満のイメージ
- セキュリティバージョン下限を強制
侵害後のインシデント対応と復旧
CISAの2026年7月のPLC報告 は、パスワードとIPアドレスの変更によって水処理を妨害した事例を説明し、文書化されていない携帯モデムが露出を増やしたとしています。このOT事例は、復旧時に接続性と設定の両方を確認する必要があることを示します。
運用再開前の復旧確認
安全な物理状態 · アクセス隔離 · 証拠保全
- 信頼できる再構築ファームウェア+ロジック+設定
- アクセスのリセット鍵・ペアリング・セッションを失効
- 状態の検証校正+インターロック+制限
- 管理された試運転ローカル試験+挙動監視
両経路を検証し、監視を継続。
NISTのバックアップガイド は、ロジック、設定、ファームウェア、復元テストを扱います。ロボットの復旧には、検証済みのモデルとキャリブレーションも必要です。信頼できる再構築は根本原因を修正した後に行い、バックアップのハッシュは侵害されていない参照値と比較します。
パスワードをローテーションしても、独立したアクセス経路が有効なまま残ることがあります。Bluetoothのボンド とアプリトークン は、セッションや侵害されたキーと同様に個別に失効させる必要があります。古いアクセスが拒否されること、インターロックが復旧していること、監視下の試運転を確認して、サービス復帰の根拠を作ります。
5. ロボットのライフサイクル全体でセキュリティを維持する
ロボットの概念実証 は、最初の範囲を定めます。ソフトウェア更新、新しい運用者、所有権の変更によって、アクセス経路が再び開くことがあります。
ロボットのライフサイクル全体のセキュリティ責任
- 01導入
把握済みの主体
範囲を限定した権限 - 02運用
追跡可能な操作
保護された記録 - 03復旧
把握済みのソフトウェア状態
明確な再起動権限 - 04廃止
失効済みの認証情報
個人データを削除
イベント記録があれば、どのソフトウェアが動き、誰がコマンドを発行し、機械が何をしたかを追跡できます。カメラ映像、フロアマップ、活動パターンにも、アクセス範囲と保存期間の制約が必要です。
NISTのデバイス基準 は、ID、設定、データ、インターフェース、更新、セキュリティ状態の認識を扱います。2026年のメーカー向けガイダンス は、これらの能力をライフサイクルの責任に結び付けています。
**Physical AIのセキュリティは、機械を運用する仕事の一部です。**権限を最新に保ち、予期しない挙動を調査し、運用者が検証できる状態まで復旧することが必要です。